


KVM: полный обзор, установка и настройка


Содержание
Виртуализация позволяет эффективно использовать ресурсы серверного оборудования, запускать десятки и даже сотни программ на одном физическом устройстве, упрощает управление ИТ-системами. В статье расскажем, что такое гипервизор KVM, как его установить и настроить, а также какие возможности он открывает для бизнеса и дата-центров.
Что такое KVM
Kernel-based Virtual Machine (KVM) — это гипервизор уровня ядра Linux, который превращает систему с поддержкой аппаратной виртуализации процессора (Intel VT-x или AMD-V) в полноценную платформу виртуализации. Он встроен в ядро Linux начиная с версии 2.6.20 и тесно интегрирован с экосистемой open source. В связке с QEMU KVM обеспечивает создание и управление виртуальными машинами (ВМ), которые работают с производительностью, близкой к физическим серверам.Архитектура и принцип работы
KVM реализован как модуль ядра, позволяющий выполнять инструкции виртуальных машин напрямую на уровне процессора. На пользовательском уровне работает QEMU — он эмулирует периферийные устройства: сетевые карты, диски, контроллеры. В связке они обеспечивают гибкую и быструю виртуализацию.
Для администрирования часто используется библиотека libvirt, которая предоставляет удобные интерфейсы: консольную утилиту virsh и графический инструмент virt-manager.
Ключевое преимущество архитектуры KVM — использование механизмов ядра Linux: планировщика процессов, драйверов устройств и подсистемы управления памятью. Это снижает накладные расходы и обеспечивает предсказуемую производительность.
Преимущества перед другими гипервизорами
По сравнению с VMware ESXi или Microsoft Hyper-V, KVM обладает такими преимуществами, как:- бесплатное распространение и открытый исходный код;
- гибкость интеграции с Linux и открытыми платформами (OpenStack, Proxmox VE, oVirt);
- поддержка широкого спектра ОС — от Windows и Linux до FreeBSD и Solaris;
- высокая масштабируемость — сотни виртуальных машин на одном сервере;
- поддержка современных функций — live migration, снапшоты, NUMA-aware оптимизация.
Аппаратные требования
Для корректной работы необходим процессор с поддержкой аппаратной виртуализации (Intel VT-x или AMD-V), минимум 2 ядра и от 8 ГБ оперативной памяти. Однако для корпоративных сценариев рекомендуются современные серверные платформы и процессоры последнего поколения. В 2025 году это:
- AMD EPYC 9005 Turin — процессоры архитектуры Zen 5, до 192 ядер и поддержка 12 каналов DDR5-6400, обеспечивающие рекордную плотность вычислений и энергоэффективность;
- Intel Xeon 6 (Sierra Forest и Granite Rapids) — новые линейки: до 288 энергоэффективных ядер (E-core) или до 128 производительных (P-core) с поддержкой DDR5-6400 и интерфейса PCIe 5.0 и CXL 2.0, оптимизированные под облачные нагрузки, базы данных и AI.
Среди готовых платформ:
- OpenYard RS201I — 2U-сервер с поддержкой 24 NVMe SSD, идеально подходящий для построения виртуализированных хранилищ и аналитических систем.
- Гравитон С2122А — двухпроцессорный сервер для задач высокой вычислительной нагрузки, оптимизированный под виртуализацию и базы данных.
- Lenovo ThinkSystem SR650 V3 — проверенное решение для BI, ERP и кластеризации, поддерживающее до 8 ТБ RAM.
- Dell PowerEdge R760 — универсальный 2U-сервер, поддерживающий до 32 DIMM и GPU-ускорители, применяется в аналитике, виртуализации и больших БД.
- HPE ProLiant DL380 Gen11 — флагманский сервер HPE, оптимизированный для SQL Server, Oracle и виртуальных инфраструктур, с поддержкой NVMe и PCIe Gen5.
- xFusion FusionServer 2288X V7 — современный двухсокетный сервер с поддержкой 4-го поколения Xeon, PCIe 5.0 и большим количеством NVMe-накопителей, хорошо подходит для DWH и VDI.
Установка KVM
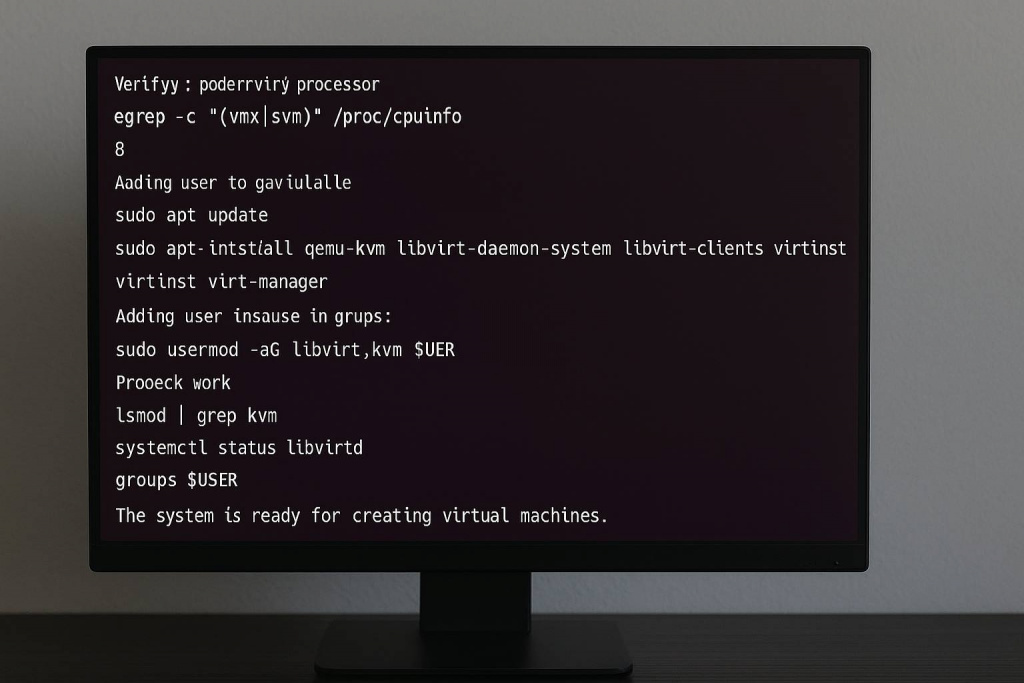
Установка гипервизора KVM в Linux предельно проста. Рассмотрим на примере Ubuntu.
1. Проверка поддержки процессора
egrep -c '(vmx|svm)' /proc/cpuinfo
Если команда возвращает значение >0, аппаратная виртуализация доступна.
2. Установка пакетов
	 sudo apt update


	 sudo apt install qemu-kvm libvirt-daemon-system libvirt-clients virtinst virt-manager
3. Добавление пользователя в группы
Чтобы запускать ВМ без root:
sudo usermod -aG libvirt,kvm $USER
4. Проверка работы
	 lsmod | grep kvm


	 systemctl status libvirtd


	 groups $USER
После этого система готова к созданию виртуальных машин.
Настройка сети
Для доступа виртуальных машин к локальной сети используется мост (bridge). Его можно настроить вручную через Netplan или NetworkManager.
Пример создания моста br0 в Ubuntu:
	 network:


	  version: 2


	  renderer: networkd


	  ethernets:


	   eno1: {dhcp4: no}


	  bridges:


	   br0:


	    interfaces: [eno1]


	    dhcp4: yes
После применения конфигурации ВМ получают доступ к физической сети наравне с другими устройствами.
Управление через libvirt
Библиотека libvirt обеспечивает единый интерфейс для управления ВМ. Основные инструменты:
- virsh — консольная утилита, позволяющая создавать, запускать и останавливать ВМ;
- virt-manager — графическая оболочка для администраторов, привычная тем, кто работает с VMware vSphere или Hyper-V Manager;
- virt-install — утилита для установки операционных систем в ВМ через командную строку.
Создание виртуальных машин
Пример создания ВМ через virt-install:
	 virt-install \


	 --name testvm \


	 --memory 4096 \


	 --vcpus 2 \


	 --disk size=40 \


	 --cdrom /iso/ubuntu.iso \


	 --os-type linux
Файл виртуального диска можно хранить в формате QCOW2 (поддерживает снапшоты и сжатие) или RAW (максимальная производительность).
Настройка хранилищ
KVM поддерживает хранение ВМ на локальных дисках, в сетевых файловых системах (NFS, iSCSI) или в кластерах (Ceph, GlusterFS). В корпоративных инфраструктурах для повышения надежности применяются All-Flash СХД. Например, Lenovo ThinkSystem DE4000H или Huawei OceanStor Dorado V6 обеспечивают низкую латентность и поддержку NVMe over Fabrics.
Оптимизация производительности
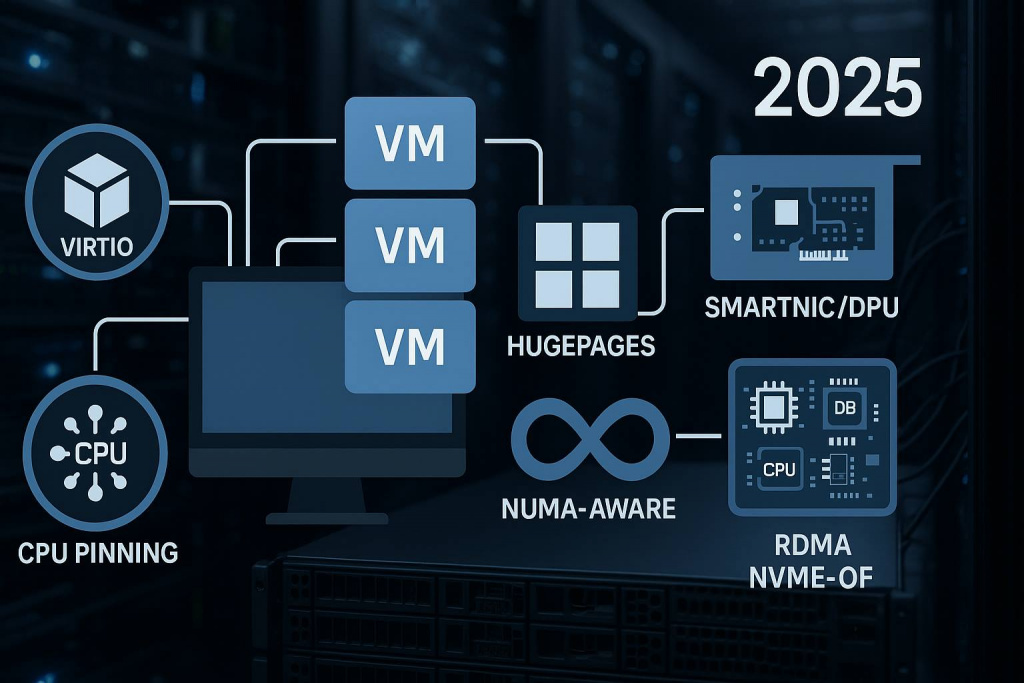
Чтобы виртуальные машины на KVM работали эффективно, используются:
- VirtIO-драйверы — обеспечивают быстрое взаимодействие ВМ с хостом, приближая скорость дисков и сети к нативной;
- HugePages — снижают нагрузку на таблицы памяти при больших объемах RAM и ускоряют in-memory приложения;
- CPU pinning — закрепляет виртуальные процессоры за ядрами CPU, что полезно для баз данных и VoIP-сервисов;
- NUMA-aware конфигурация — позволяет снизить задержки доступа к памяти на многосокетных серверах;
- RDMA и NVMe-oF — ускоряют I/O-нагрузки, применяются в кластерах и обеспечивают низкую латентность.
В 2025 году дополнительно используются SmartNIC/DPU-адаптеры и NVMe-oF/TCP, разгружающие CPU и повышающие гибкость инфраструктуры.
Настройка этих функций требует определенной квалификации, но именно они дают прирост производительности, сопоставимый с bare-metal серверами.
Резервное копирование
Современные практики резервирования для KVM выходят за рамки простого копирования файлов дисков.
- Snapshot-бэкапы позволяют за секунды зафиксировать состояние ВМ и при необходимости откатиться назад. Удобно при обновлениях или тестировании.
- Дедупликация данных экономит место, удаляя повторяющиеся блоки, что особенно важно при большом количестве однотипных виртуальных машин.
- Интеграция с облаками — S3-совместимые хранилища позволяют хранить резервные копии вне локальной площадки и повышают отказоустойчивость.
- Специализированные решения — Bacula, Veeam или Proxmox Backup Server автоматизируют процессы бэкапа, поддерживают шифрование и планирование задач.
Безопасность
При построении виртуальной инфраструктуры на KVM важно уделять внимание защите данных и изоляции виртуальных машин.
- SELinux/AppArmor. Эти механизмы накладывают ограничения на процессы и не дают ВМ выходить за пределы назначенных прав.
- sVirt. Дополнительный уровень изоляции, который предотвращает доступ одной виртуальной машины к ресурсам другой.
- TPM 2.0 и Secure Boot. Гарантируют, что при загрузке используется только доверенное ПО, защищая от внедрения вредоносных образов.
- Аппаратное шифрование накопителей. Защищает данные ВМ даже при физическом доступе к дискам.
- Регулярные обновления. Актуальные патчи ядра и библиотек снижают риск эксплуатации уязвимостей.
Решение проблем
Даже при корректной установке KVM администратор может столкнуться с типовыми ошибками.
- KVM not enabled. Чаще всего гипервизор не запускается, если в BIOS/UEFI отключена аппаратная виртуализация. Необходимо включить Intel VT-x или AMD-V.
- Низкая производительность. Если ВМ работают медленно, проверьте, включены ли VirtIO-драйверы и HugePages. Эти механизмы позволяют получить производительность, близкую к «железу».
- Сеть не работает. Ошибка обычно связана с неверной настройкой мостовой сети. Убедитесь, что br0 создан и привязан к физическому интерфейсу.
- Ошибка запуска ВМ. Если virsh сообщает об отказе в доступе, проверьте, что пользователь состоит в группе libvirt и имеет права на запуск процессов.
Такие проблемы встречаются чаще всего и решаются простыми действиями опытного администратора.
Заключение
Гипервизор KVM — это зрелое и мощное решение для виртуализации, подходящее как для малого бизнеса, так и для hyperscale-дата-центров. Он сочетает открытость, производительность и поддержку современных технологий (NVMe, RDMA, NUMA). Благодаря развитию экосистемы (Proxmox VE, OpenStack) KVM является реальной альтернативой коммерческим гипервизорам.
Благодаря совместимости с современными серверами, KVM уверенно занимает место в инфраструктурах разного масштаба — от SMB до hyperscale.
Сценарии использования
| Плюсы и минусы KVM | |
|---|---|
|
|
- Построение корпоративных облаков и частных дата-центров.
- Виртуализация приложений и баз данных.
- Тестовые и девелоперские среды.
- HPC-кластеры и AI/ML-нагрузки.


Подпишитесь на новости
Обратитесь к экспертам компании Itelon


Оцените статью и добавьте комментарий — будьте первым
Спасибо!
Комментарий успешно отправлен на модерацию! После модерации комментарий будет опубликован в ближайшее время!