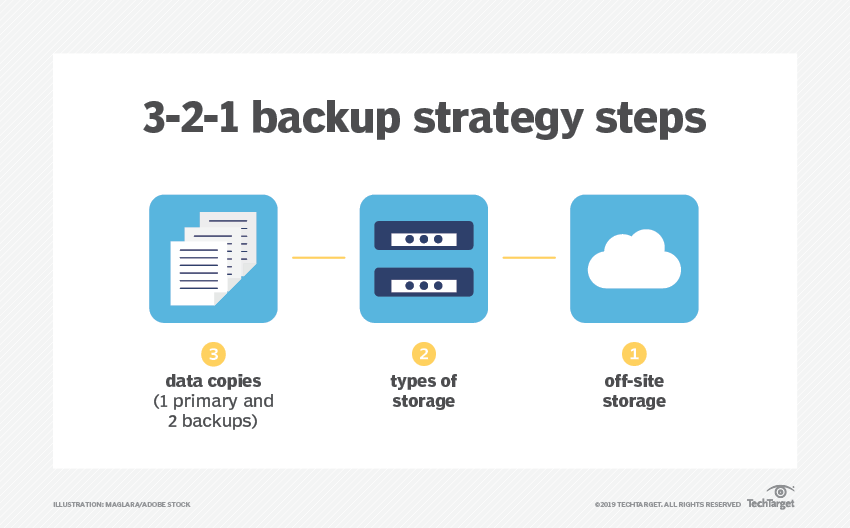
Стратегия резервного копирования 3-2-1 - это проверенный временем подход к защите и восстановлению данных, который позволяет обеспечить достаточный уровень сохранности информации и доступность актуальных резервных копий в нужный момент. Базовый принцип этой модели прост - создаются три копии данных, они размещаются на двух разных типах носителей, а одна копия выносится за пределы основной площадки.
В классическом сценарии 3-2-1 программное обеспечение резервного копирования создает копию критически важных данных компании и сохраняет ее на отдельном локальном устройстве хранения. В ходе этого процесса или сразу после него формируются еще две копии данных и записываются еще на два устройства. Традиционно как минимум одно из них представляло собой ленточную библиотеку. Лента долгое время оставалась стандартной частью такой схемы, поскольку позволяла легко создать переносимую копию в виде картриджа и отправить ее на удаленную площадку. Однако во многих инфраструктурах ленточные носители со временем были заменены дисковыми системами хранения.
Несмотря на то что подход 3-2-1 уже десятилетиями остается одной из базовых моделей защиты данных в центрах обработки данных любого масштаба, большинство поставщиков программных и аппаратных средств резервного копирования по-прежнему рассматривают его как лучшую практику эффективного использования своих решений. Такая позиция объясняется тем, что сама концепция сохраняет актуальность вне зависимости от того, где и каким образом размещаются корпоративные данные, хотя новые требования и растущие объемы информации заметно усложнили исходную формулу 3-2-1.
Правила резервного копирования 3-2-1
Стратегия резервного копирования 3-2-1 строится на трех правилах:
Три копии данных. Для всех критически важных данных необходимо регулярно создавать три копии - ежедневно или чаще, в зависимости от задач бизнеса. Речь идет об исходных данных и как минимум двух резервных копиях.
Два типа хранения. Для размещения данных следует использовать два разных типа носителей или систем хранения. Обе резервные копии должны находиться на разных типах устройств, чтобы снизить риск одновременной потери данных из-за сбоя одной технологии. В качестве таких сред могут использоваться внутренний жесткий диск, внешний жесткий диск, съемный накопитель, ленточная библиотека, дополнительный массив хранения или облачная среда резервного копирования.
Одна удаленная площадка. Одна копия данных должна храниться за пределами основной площадки. Как минимум одна копия должна быть размещена на удаленном объекте, чтобы природные или региональные инциденты не затронули все экземпляры данных одновременно. Такая копия может физически доставляться на удаленную площадку, как в случае с ленточным резервным копированием, либо передаваться на вторую площадку по каналам связи.
Насколько эффективна стратегия резервного копирования 3-2-1?
Стратегия резервного копирования 3-2-1 считается одной из лучших практик в сфере информационной безопасности и защиты данных. Она не гарантирует, что данные никогда не будут повреждены или скомпрометированы, однако позволяет существенно снизить часть рисков, связанных с процедурами резервного копирования. Модель 3-2-1 исключает единую точку отказа для данных. Это означает, что организация сохраняет возможность восстановления не только в случае повреждения одной из копий или отказа конкретной технологии, но и при более серьезных инцидентах - например, при стихийном бедствии или краже, затрагивающих физические носители данных.
Существуют ли варианты методологии резервного копирования 3-2-1?
Рабочую схему резервного копирования 3-2-1 можно реализовать несколькими способами. Конкретный вариант обычно зависит от трех факторов - объема защищаемых данных, уже установленной и доступной инфраструктуры хранения, а также доступности удаленной площадки или внешнего хранилища. Даже первый этап - создание трех копий данных - может быть организован по-разному.
Самый простой вариант предполагает, что программное обеспечение резервного копирования создает основную резервную копию, а затем это же средство или отдельный инструмент репликации формирует еще две копии и записывает их на разные типы носителей. Если при этом используется функция репликации или моментальных снимков от поставщика системы хранения, целевая платформа может потребовать полной или почти полной совместимости с исходной системой.
Пример 1(а): 3-2-1 с репликацией или моментальными снимками на близкую по классу платформу - для среднего и крупного бизнеса
Финансовая, логистическая или сервисная компания с высокой долей виртуализации.
Объем данных - 150-250 ТБ.
Требуется минимизировать окно резервного копирования и ускорить восстановление целых томов и виртуальных машин.
Бизнес-задача - сократить простой и быстрее возвращать сервисы в работу.
Решение
-
DELL PowerEdge R770 - центральный сервер резервного копирования и оркестрации.
-
Huawei Dorado 5000 V6 - основная высокопроизводительная СХД для резервных копий, моментальных снимков и быстрого восстановления.
-
Huawei Dorado 5000 V6 - на отдельной площадке или в отдельном сегменте - целевая система для репликации или приема дублирующей копии, близкая по классу к основной платформе.
-
Lenovo TS4300 - третья копия на ленте для офсайт-хранения и защиты от логических инцидентов.
Пример 1(б): 3-2-1 с репликацией или моментальными снимками на близкую по классу платформу - для малого и среднего бизнеса
Небольшая или средняя компания - торговая сеть, сервисный бизнес, производственная площадка или региональный офис с высокой долей виртуализации.
Объем данных - 20-60 ТБ.
Требуется обеспечить быстрое восстановление виртуальных машин, файловых ресурсов и ключевых прикладных систем без сложной и дорогой резервной инфраструктуры.
Бизнес-задача - снизить риск простоя, сохранить предсказуемый бюджет проекта и получить понятную схему резервного копирования с возможностью дальнейшего масштабирования.
Решение
-
DELL PowerEdge R670 - центральный сервер резервного копирования и управления заданиями.
-
Dell PowerVault ME5224 - основная локальная СХД для резервных копий, моментальных снимков и быстрого восстановления рабочих данных.
-
Dell PowerVault ME5224 - на отдельной площадке, в серверной другого офиса или в отдельном сетевом сегменте - целевая система для приема второй копии через репликацию или для хранения дублирующей резервной копии на близкой по классу платформе.
-
HPE MSL2024 - третья копия на ленте для офсайт-хранения, длительного retention-периода и дополнительной защиты от логических сбоев, ошибок удаления и вредоносного шифрования.
Другой вариант - использовать зеркалирование и одновременно создавать первые две копии, а третью формировать уже на основе одной из них. Поскольку одна копия должна находиться на другом типе носителя, этот этап часто выполняется последним. Причина в том, что запись на другой тип среды обычно происходит с иной скоростью, чем создание первых двух копий на дисковых или твердотельных системах. Возможен и вариант с раздельным зеркалом, когда сначала создаются две копии на одном типе носителя, а затем одна из них переносится на другую среду.
Вторую копию, которая хранится внутри площадки и используется для быстрого или операционного восстановления, целесообразно размещать на отдельном сервере или в отдельной системе хранения, не связанной напрямую с исходным оборудованием. В идеале вторичное устройство хранения должно находиться в отдельной сети или хотя бы в отдельном сетевом сегменте, чтобы снизить риск одновременного заражения обеих копий при вредоносной атаке. При этом доступ к резервным данным на целевой системе должен быть быстрым и простым, если исходные данные будут утрачены или повреждены. Размещение второй копии на оборудовании, близком по характеристикам к исходной платформе, обычно упрощает восстановление.
При этом локальная копия не обязана храниться на том же или схожем типе носителя. В ряде случаев основная копия может создаваться один раз, а затем записываться на две ленточные системы - одновременно или последовательно. Один картридж остается на площадке, второй отправляется во внешнее хранилище. Недостаток такого подхода очевиден - восстановление с локальной ленты обычно занимает больше времени, чем с жесткого диска или твердотельного накопителя. То же относится и к другим съемным носителям, включая оптические диски или съемные накопители, хотя конкретное время восстановления может различаться. При этом восстановление со съемного носителя, включая ленту, во многих случаях все же оказывается быстрее, чем возврат данных из облачного хранилища.
Пример 2(а): 3-2-1 с зеркалированием двух быстрых копий и последующим выводом на другой тип носителя - для среднего и крупного бизнеса
Крупный корпоративный филиал или региональный ЦОД.
Объем данных - 200-300 ТБ.
Высокая доля виртуальных машин, файловых архивов и резервных копий прикладных систем.
Требуется быстро получить две идентичные локальные копии и затем вывести третью копию на более дешевый и изолированный носитель.
Бизнес-задача - сочетание быстрого RTO и предсказуемой стоимости хранения.
Решение
-
HPE ProLiant DL380 Gen12 - сервер резервного копирования и прокси обработки потоков данных.
-
Huawei Dorado 6000 V6 - первая высокопроизводительная локальная копия.
-
Huawei Dorado 6000 V6 - вторая локальная копия большого объема для зеркалирования и быстрого операционного восстановления.
-
HPE StoreEver MSL3040 - третья копия на ленточном носителе для выноса за пределы основной площадки.
Пример 2(б): 3-2-1 с зеркалированием двух быстрых копий и последующим выводом на другой тип носителя - для SMB
Небольшая или средняя компания - сервисный бизнес, дистрибуция, производственное предприятие, медицинский центр или региональный офис с виртуализированной инфраструктурой.
Объем данных - 15-50 ТБ.
Высокая доля виртуальных машин, файловых ресурсов, резервных копий баз данных и прикладных систем.
Требуется быстро получить две идентичные локальные копии для оперативного восстановления и затем вывести третью копию на более экономичный и изолированный носитель.
Бизнес-задача - совместить быстрое восстановление ключевых сервисов, разумную стоимость хранения и понятную схему защиты данных без избыточно сложной инфраструктуры.
Решение
-
HPE ProLiant DL360 Gen11 - сервер резервного копирования и обработки потоков данных.
-
HPE MSA 2072 - первая быстрая локальная копия для резервного копирования и оперативного восстановления виртуальных машин, файлов и прикладных данных.
-
HPE MSA 2072 на отдельной площадке или в отдельном сетевом сегменте - вторая локальная копия для зеркалирования, быстрого операционного восстановления и снижения риска одновременной потери обеих копий.
-
HPE MSL2024 - третья копия на ленточном носителе для выноса за пределы основной площадки, длительного хранения и дополнительной изоляции от логических сбоев и атак шифровальщиков.
Некоторые программные продукты для резервного копирования умеют автоматически управлять созданием нескольких копий, включая вторую или третью. Эту же задачу могут выполнять специализированные средства дублирования и репликации данных. В небольших инфраструктурах создание второй и третьей копии иногда запускается вручную, однако такой подход менее надежен, поскольку зависит от ручных действий и быстро перестает быть практичным по мере роста объемов данных.
Существуют и другие варианты этой модели. Например, схема 3-2-1-1 предполагает три копии данных на двух разных типах носителей, при этом как минимум одна копия хранится вне основной площадки. Еще один вариант - стратегия 4-3-2, в которой создаются четыре копии данных, размещенные в трех разных локациях, причем две из них находятся за пределами основной площадки.
Как вынести третью копию данных за пределы основной площадки?
В традиционной модели резервного копирования 3-2-1 требование о хранении одной копии вне основной площадки обычно выполнялось за счет отправки ленты на удаленный объект. Как правило, компания заключала договор со службой внешнего архивного хранения, которая забирала и размещала ленточные картриджи. Аналогичным образом могли обрабатываться и данные, записанные на другие переносимые носители - например, на оптические диски или съемные накопители.
Сегодня часть организаций по-прежнему использует ленты и услуги внешнего хранения носителей. Если у компании есть собственные удаленные объекты - филиалы, резервные центры обработки данных или площадки аварийного восстановления - для доставки копий могут использоваться обычные курьерские службы. В зависимости от типа и расположения удаленного хранилища может потребоваться решение вопросов, связанных с температурным режимом, вентиляцией и другими условиями эксплуатации, чтобы обеспечить безопасное хранение носителей.
При этом сценарии с внешним хранением имеют и свои ограничения. Резервные ленты могут быть утеряны на любом этапе - при отгрузке, транспортировке или передаче во внешнее хранилище. Неблагоприятные внешние условия, включая жару, холод, дождь или снег, также способны повредить носители и привести к потере данных. Поэтому удаленные копии на любом типе носителя целесообразно проверять на целостность вскоре после их поступления на внешнюю площадку.
Однако все чаще компании снижают риски, связанные с ручным обращением с копиями данных, за счет их электронной передачи. Вместо физической отправки лент, дисков или накопителей удаленная копия может передаваться через интернет или по выделенным каналам связи в облачное хранилище. Во многих случаях программные или аппаратные средства резервного копирования выполняют такую передачу автоматически, хотя совместимость между системой резервного копирования и облачной платформой хранения остается важным вопросом.
Если удаленная копия одновременно считается и вторым типом среды хранения в формуле 3-2-1, использование облачного сервиса несколько усложняет эту схему, поскольку на стороне сервиса данные могут размещаться на том же типе носителей, что и внутри площадки. Этот момент требует отдельной оценки, хотя не всегда становится проблемой. Во многих случаях облачное хранилище рассматривается скорее как отдельная среда размещения данных, чем просто как еще одна удаленная локация.
Универсальность правила резервного копирования 3-2-1
С момента появления методологии резервного копирования 3-2-1 в первой половине 2000-х годов технологии и подходы к защите данных заметно изменились. Тем не менее этот принцип по-прежнему может применяться к современным сценариям резервного копирования и восстановления.
Одна из причин такой устойчивости - универсальность самой модели. Она подходит для любой отрасли, где требуется защищать критически важные данные. Ее можно применять к самым разным типам информации - структурированной и неструктурированной, текстовой, графической или видео. Она также совместима с различными форматами хранения, включая жесткие диски и облачные хранилища.
Моментальные снимки и репликация - два широко используемых инструмента защиты данных, которые помогают решать часть проблем, связанных с резервным копированием очень больших массивов информации. Комбинация моментальных снимков и репликации хорошо вписывается в модель 3-2-1 как способ создания исходной копии и двух ее дубликатов. При этом важно учитывать требования производителей систем хранения к целевым платформам для таких функций - уже установленная инфраструктура не всегда подходит в качестве приемной стороны для решений конкретного вендора.
В ряде центров обработки данных все более заметную роль играют специализированные устройства резервного копирования, которые объединяют программные средства и выделенное аппаратное обеспечение. Такие системы упрощают первичное резервное копирование и обычно без сложной интеграции подключаются к облачным сервисам, куда можно передавать удаленную копию данных. В большинстве случаев они также подходят для хранения одной из локальных копий, что упрощает восстановление отдельных файлов или целых наборов данных.
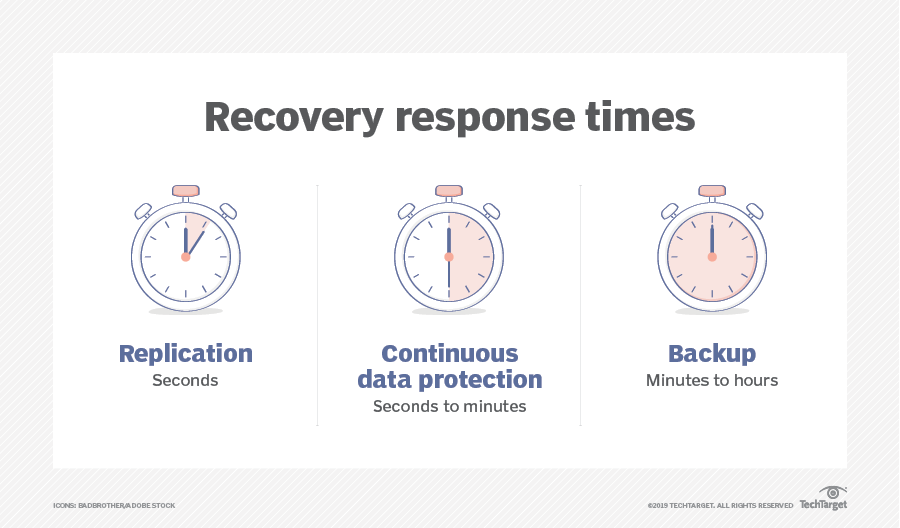
Похожим образом непрерывная защита данных несколько меняет классическую модель 3-2-1, но при грамотной организации хорошо сочетается с ней. Полноценная непрерывная защита данных передает новые и измененные данные на целевую систему сразу или очень часто, пакетами через короткие интервалы. Такой подход может стать логичным развитием схемы 3-2-1 в инфраструктурах с большими объемами данных. Поскольку копирование выполняется значительно чаще, чем при ежедневных или еженедельных заданиях, риск потери данных заметно снижается.
Делают ли новые сценарии использования резервных данных правило 3-2-1 неэффективным?
Современные изменения в сфере защиты данных не отменяют возможность применения схемы резервного копирования 3-2-1, однако делают ее сопровождение более сложным. Наибольшее влияние на такие процессы оказывают несколько направлений.
Заполнение корпоративных хранилищ данных и аналитика больших массивов информации
Использование резервных данных выходит далеко за рамки аварийного восстановления. Компании все чаще извлекают дополнительную ценность из резервных копий, применяя их для разработки и тестирования новых приложений или обучения искусственного интеллекта. Современные подходы к разработке требуют доступа к данным, максимально близким к реальным рабочим данным, чтобы приложения корректно проверялись в условиях, близких к промышленной эксплуатации. Резервные копии хорошо подходят для этой задачи, поскольку обычно создаются регулярно и с высокой частотой.
Резервные данные также могут использоваться в аналитических системах, которым необходим доступ к большим объемам актуальной информации. Если в работу берутся свежие резервные копии, результаты аналитики с высокой вероятностью оказываются более надежными и точными. Однако в таком случае требуются более строгие меры управления данными, чтобы приложения получали качественный массив информации без нарушения базовых принципов модели 3-2-1. Если одна из резервных копий используется для разработки или аналитики, она может быть изменена или временно недоступна, а значит, одна из трех обязательных копий фактически перестает быть пригодной для восстановления.
Персональные данные и целостность информации
Целостность данных всегда была одним из ключевых требований в задачах защиты информации. Недостаточно просто создать резервные копии и изолировать их - необходимо убедиться, что они полные, не повреждены и действительно пригодны для восстановления. В этом помогают регулярные проверки восстановления, а также расширенные функции программных средств резервного копирования, способные выявлять вымогательское вредоносное ПО и другие угрозы. Эти требования не отменяют подход 3-2-1, но обычно добавляют к нему дополнительные этапы, например плановое тестирование восстановления.
Еще одним фактором остаются нормативные требования по защите персональных данных. Для практики 3-2-1 это означает, что вне зависимости от места хранения всех трех копий должны быть обеспечены достаточные меры защиты - как физические, так и цифровые - чтобы предотвратить утечку или потерю данных.
Дополнительное требование современных регуляторных подходов состоит в том, что пользователь может потребовать удаления своих данных из корпоративных систем хранения. В среде 3-2-1 это означает необходимость удаления информации из всех трех копий. Соответственно, системы хранения и резервного копирования должны поддерживать достаточно детальный поиск, чтобы можно было найти и удалить конкретные фрагменты данных.
Операционная устойчивость
Еще один современный сценарий - использование резервных данных в роли активного архива. Данные, которые хранятся постоянно и не используются, могут оставаться в холодном архиве, однако активный архив предполагает, что информация сохраняется надолго, но при этом остается доступной. Если одна из резервных копий одновременно используется как активный архив, она должна размещаться на доступной системе хранения, а пользователям, скорее всего, потребуются инструменты поиска и извлечения данных из такого архива.
Несмотря на возраст этой модели по меркам ИТ-рынка, стратегия резервного копирования 3-2-1 по-прежнему остается актуальной отправной точкой для организации защиты данных. Такие подходы, как моментальные снимки и репликация, сохраняют практическую ценность и могут сравнительно быстро встраиваться в современные системы. Однако в ряде сценариев реализация этой стратегии требует дополнительных мер предосторожности. При этом собственные ограничения и сложности у нее по-прежнему остаются.
Какие сложности связаны с резервным копированием по схеме 3-2-1?
Как эффективная модель защиты данных схема 3-2-1 выдержала проверку временем. Однако в контексте современных систем и сервисов хранения отдельные этапы и практики могут требовать корректировки, чтобы действительно соответствовать целям защиты данных.
Контроль копий данных в среде 3-2-1 может заметно усложняться в зависимости от того, какой тип резервного копирования используется в инфраструктуре. Для большинства организаций ежедневное полное резервное копирование непрактично, поэтому обычно применяются инкрементные или дифференциальные схемы, а также непрерывная защита данных, полностью исключающая пакетные задания. Поскольку такие подходы нередко требуют промежуточных действий для получения полноценной копии, правило трех копий в модели 3-2-1 требует дополнительного управления, чтобы все доступные экземпляры данных оставались актуальными и быстро доступными.
Еще один важный фактор - дедупликация исходных данных, которая широко используется для ускорения резервного копирования. В этом случае данные, которые уже были сохранены и не изменились, повторно не копируются. Обычно такой процесс работает на очень детальном уровне - ниже уровня файла. В результате при восстановлении дедуплицированные данные приходится заново собирать из фрагментов, накопленных в ходе нескольких операций резервного копирования. Это требует времени, поэтому восстановление из дедуплицированных копий обычно занимает больше времени, чем возврат данных из полного резервного экземпляра.
Если для хранения удаленной копии используется облачный сервис, необходимо заранее уточнить у поставщика детали его процессов защиты данных. Многие облачные провайдеры взимают дополнительную плату за восстановление данных, которые клиент удалил по ошибке. Чтобы снизить риск дополнительных расходов и повысить надежность хранения, имеет смысл дублировать облачную резервную копию во втором облачном или локальном сервисе. По сути, это усложняет элемент "1" в схеме 3-2-1. Дополнительные расходы могут возникать и при обычном возврате данных из облака, поскольку часть поставщиков взимает плату за их выгрузку.
Как отмечалось ранее, использование облачного хранилища или передача копии на удаленную площадку требует каналов связи с достаточной пропускной способностью для передачи и возврата нужного объема данных. По мере роста массива информации такие затраты могут быстро увеличиваться. Даже при наличии быстрых каналов на возврат данных требуется время, и это обязательно нужно учитывать при разработке планов восстановления.
Если в схеме 3-2-1 используются ленточные или оптические библиотеки, это оборудование необходимо поддерживать в исправном состоянии, чтобы восстановление выполнялось в приемлемые сроки. Обычно это не создает проблем, но если компания продолжает использовать устаревшие системы или оборудование, снятое с поддержки, его обслуживание может оказаться сложным и дорогим. Альтернативный путь - считать данные со старой платформы и переписать их на актуальное оборудование и современные носители, однако это тоже требует значительных затрат времени и бюджета. Если ленты или другие носители находятся на внешнем хранении, необходимо дополнительно учитывать время на их доставку обратно на площадку, где они могут быть загружены в библиотеку. Этот фактор напрямую влияет на общую длительность восстановления.
В сценарии аварийного восстановления для возобновления работы нужны не только данные. В качестве усиления схемы 3-2-1 компании могут рассматривать аварийное восстановление как услугу для удаленной копии. Такой подход стал возможен благодаря виртуализации серверов, которая позволяет защищать не только данные, но и серверные операционные системы, рабочие среды и приложения. В случае сбоя виртуальные серверы можно быстро запустить, приложения - восстановить, а доступ к данным - вернуть, чтобы сократить простой бизнеса.
Наконец, атаки вымогательского вредоносного ПО не всегда полностью нейтрализуются одной только схемой 3-2-1. Такое вредоносное ПО способно зашифровать все данные, к которым получает доступ, включая локально хранящиеся резервные копии или копии, подключенные к зараженной системе.
Как успешно реализовать стратегию резервного копирования 3-2-1
Для успешного внедрения схемы 3-2-1 необходимо соблюдение нескольких базовых организационных условий:
-
все копии данных идентичны и актуальны
-
носители, на которых хранятся копии, пригодны для чтения
-
все копии и оборудование регулярно проверяются и подтверждаются как работоспособные
-
удаленные копии хранятся в безопасных условиях
-
восстановление отдельных файлов, групп файлов и полной резервной копии регулярно тестируется
-
внутренние копии данных размещаются на разных системах хранения и в разных сетях и недоступны извне
Программное обеспечение резервного копирования способно заметно упростить реализацию схемы 3-2-1, поскольку может автоматически управлять размещением копий и одновременно вести учет всех операций резервного копирования. Многие современные продукты также включают функции проверки резервных копий на наличие угроз - вредоносного ПО, вымогательских программ и вирусов.
Если для передачи дублирующих копий в облачную платформу резервного копирования или хранения используется программное средство резервного копирования, необходимо убедиться в отсутствии проблем совместимости между этим приложением и облачным сервисом. При этом для полноценного выполнения требований схемы 3-2-1 одна копия данных все равно должна храниться локально, а еще одна - локально, но на другом типе носителя. В таком случае облачная платформа будет считаться удаленной площадкой хранения.
С учетом больших объемов защищаемых данных, новых сценариев использования резервных копий и требований к сохранности хранимой информации неудивительно, что современные программы резервного копирования давно вышли за рамки простой задачи создания копий. Сегодня большинство таких решений предлагают встроенные или дополнительные функции управления данными и защиты - например, защиту от вымогательского вредоносного ПО, индексирование и поиск данных, а также сервисы извлечения, загрузки и преобразования, позволяющие использовать данные в разных прикладных системах.
Если само программное средство резервного копирования не дает всей информации, необходимой для эффективного управления схемой 3-2-1, можно использовать специализированные системы отчетности и аналитики резервного копирования. Такие платформы обеспечивают расширенное управление резервным копированием, включая мониторинг и контроль облачных операций. По сути, они выходят далеко за рамки простого отслеживания копий и могут применяться для более широкого управления средой хранения данных.
Заключение
Стратегия 3-2-1 по-прежнему остается одной из самых практичных моделей защиты данных, но в 2026 году ее уже стоит воспринимать не как формальное правило, а как основу для построения гибкой и многоуровневой архитектуры резервного копирования. Дисковые системы закрывают задачу быстрого восстановления, облачные площадки помогают выносить копии за пределы основной инфраструктуры, а ленточное хранение снова усиливает эту модель там, где важны офлайн-изоляция, длительный срок хранения и более предсказуемая экономика на больших объемах данных.
Именно поэтому 3-2-1 сохраняет актуальность: не за счет универсального шаблона, а за счет способности адаптироваться под реальные требования бизнеса - от скорости возврата сервисов до контроля затрат и снижения риска потери данных. На практике наиболее устойчивыми выглядят те стратегии, в которых лента, диск и удаленная площадка не конкурируют друг с другом, а работают как взаимодополняющие элементы единого контура защиты.






Оцените статью и добавьте комментарий — будьте первым
Спасибо!
Комментарий успешно отправлен на модерацию! После модерации комментарий будет опубликован в ближайшее время!